Securitydiensten voor code, connectiviteit en architectuur
Wij helpen organisaties beveiligingsrisico’s binnen software, gekoppelde systemen en de bredere architectuur te identificeren en te verkleinen.
Iedere opdracht begint met inzicht in het systeem, de blootstelling ervan en de vragen die beantwoord moeten worden. Van daaruit kan de beoordeling zich verdiepen van een codebeoordeling op implementatieniveau naar netwerkconnectiviteit, architectuur, dreigingsscenario’s en organisatiebrede securityverbetering.
Hoe het model werkt
Een gelaagd model voor securitybeoordelingen
Zwakke plekken in de beveiliging bestaan zelden op slechts één niveau. Een fout in de code kan kritiek worden door blootstelling aan het netwerk, te brede vertrouwensrelaties of zwakke architectuurmaatregelen. Omgekeerd kan een sterke architectuur de impact van een implementatiefout beperken.
Proofline werkt daarom met een gelaagd model. We beginnen met context en een baselinebeoordeling en gaan waar nodig verder de diepte in.
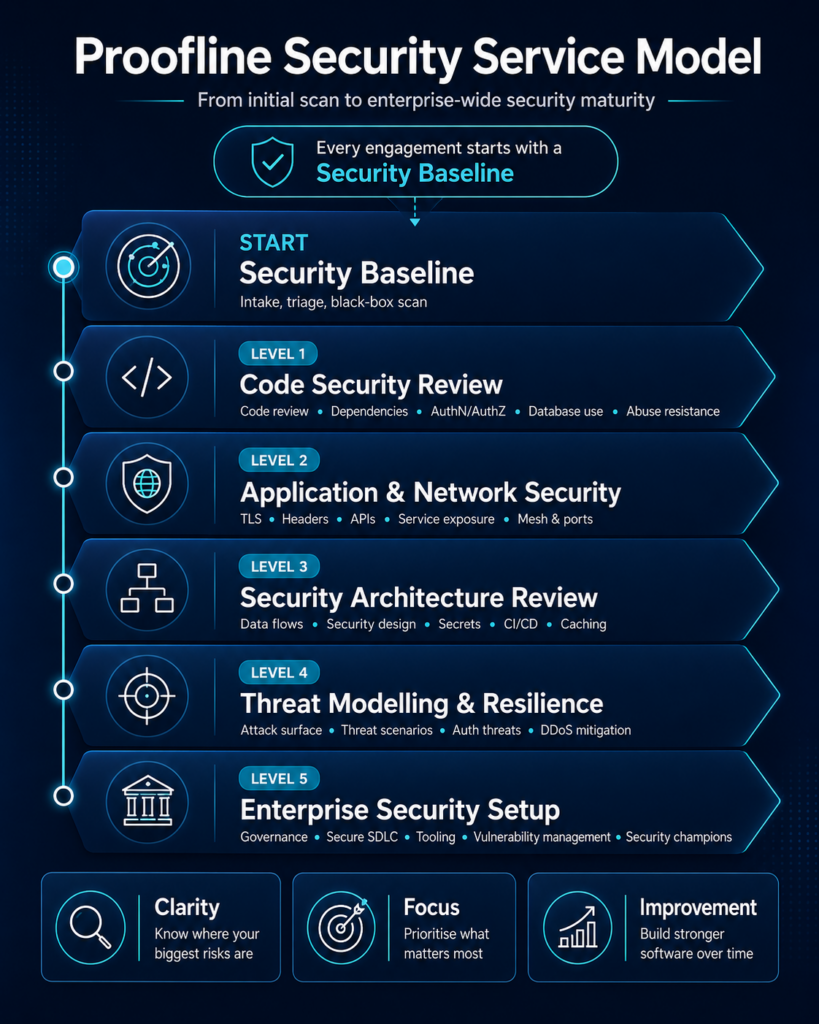
Een opdracht hoeft niet ieder niveau te omvatten. Het model helpt bepalen waar aanvullende diepgang de meeste waarde oplevert.
Iedere opdracht begint met context
Intake & Security Triage
We brengen de bedrijfscontext, kritieke bedrijfsmiddelen, belangrijkste zorgen en praktische beperkingen in kaart.
Security Baseline
We onderzoeken de extern zichtbare blootstelling, bereikbare diensten en eerste securitysignalen om te bepalen waar een diepgaandere beoordeling gerechtvaardigd is.
Dienstgebieden
Application Security Services
Securitybeoordeling op het niveau van de applicatie en de connectiviteit ervan.
- Code Security Review
- Application & Network Security
- blootstelling van API’s en diensten
- authenticatie, sessies en transportbeveiliging
Architecture Security Services
Beoordeling van het bredere systeemontwerp en de aanwezige securitymaatregelen.
- vertrouwensgrenzen
- identiteit en toegangsbeheer
- netwerktopologie
- monitoring en detectie
- weerbaarheid en herstel
Threat Modelling & Resilience
Beoordeling van realistische dreigingen, aanvalspaden en het vermogen van het systeem om de impact van een compromittering te beperken en ervan te herstellen.
- dreigingsscenario’s en misbruikscenario’s
- aanvalspaden en privilege-escalatie
- laterale beweging en impactgebied
- detectie en beheersing
- weerbaarheid en herstel
Enterprise Security
Ondersteuning bij het structureel, herhaalbaar en duurzaam organiseren van security binnen teams en systemen.
- secure development-praktijken
- securitystandaarden en governance
- rollen en verantwoordelijkheden
- technische assuranceprocessen
- metrics en continue verbetering
Wat u kunt verwachten
Iedere opdracht wordt afgestemd op het systeem, de risicocontext en de vragen die beantwoord moeten worden.
- Scope en doelstellingen
We bepalen het systeem, de gewenste diepgang, relevante aandachtspunten en praktische randvoorwaarden. - Technische beoordeling
We onderzoeken de afgesproken onderdelen met handmatige analyse, passende tooling en aanvullende validatie. - Prioritering en rapportage
Bevindingen worden in context beoordeeld en vertaald naar duidelijke technische en zakelijke prioriteiten. - Technische bespreking
We bespreken de bevindingen, gevolgen en aanbevolen vervolgstappen met de betrokken teams. - Herstel en hertest
Waar overeengekomen ondersteunen we bij verduidelijking tijdens herstel en beoordelen we doorgevoerde verbeteringen opnieuw.