Begrijp realistische aanvalspaden en beperk de impact
Proofline Security helpt organisaties inzicht te krijgen in hoe aanvallers zich door systemen kunnen bewegen, welke bedrijfsmiddelen het meest zijn blootgesteld en waar bestaande beveiligingsmaatregelen onder druk kunnen falen.
Threat modelling verbindt technische zwakke plekken met realistische scenario’s. In plaats van bevindingen afzonderlijk te bekijken, onderzoeken we hoe vertrouwen, connectiviteit, identiteit en architectuur samen aanvalspaden kunnen vormen en de mogelijke impact vergroten.
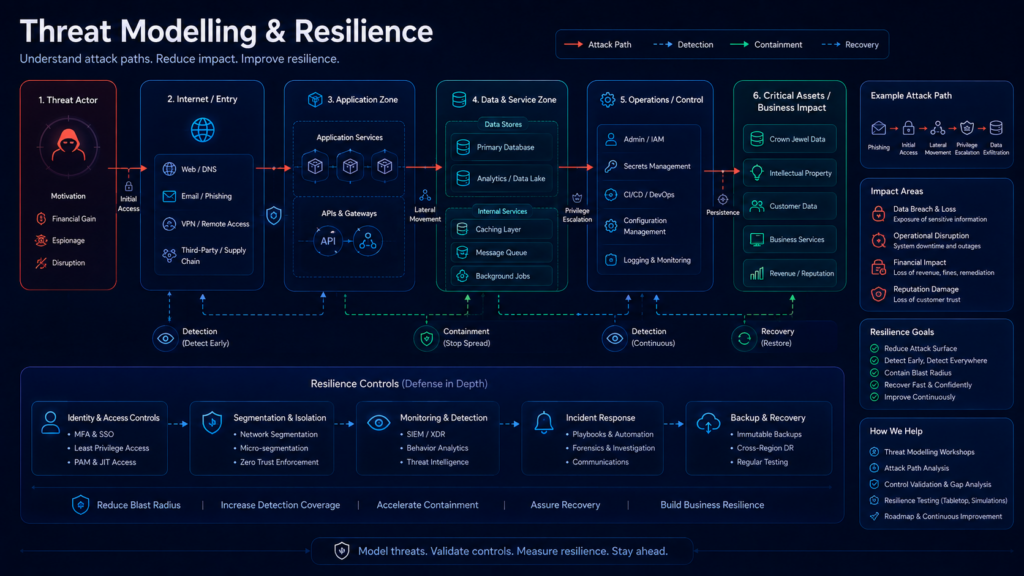
Wat we beoordelen
- kritieke bedrijfsmiddelen en vertrouwensrelaties;
- realistische doelen en mogelijkheden van aanvallers;
- aanvalspaden door applicaties, diensten en netwerken;
- misbruikscenario’s en ongewenst gebruik;
- laterale beweging en privilege-escalatie;
- mogelijkheden voor detectie en containment;
- blast radius en bedrijfsimpact;
- afhankelijkheden rondom herstel en weerbaarheid.
Wanneer een beoordeling zinvol is
- vóór grote architectuurwijzigingen of migraties;
- wanneer systemen complexe vertrouwensrelaties hebben;
- na ernstige kwetsbaarheden of incidenten;
- wanneer teams inzicht nodig hebben in de mogelijke worst-case-impact;
- vóór het aansluiten van securitygevoelige klanten;
- wanneer weerbaarheid en containment nog niet zijn getest.
Security in context
Threat modelling bouwt voort op de bestaande applicatie- en architectuurcontext. Waar nodig kan het worden gecombineerd met code review, een beoordeling van applicatie en netwerk of een architectuurreview om belangrijke aannames te valideren.