Securitybeoordeling van broncode tot applicatieconnectiviteit
Proofline Security helpt organisaties zwakke plekken te identificeren binnen applicaties en in de manier waarop deze applicaties communiceren met gebruikers, diensten, gegevensopslag en netwerken.
Onze application security-diensten bestrijken twee samenhangende beoordelingsniveaus. Op implementatieniveau onderzoeken we broncode, bedrijfslogica en securitykritische ontwikkelkeuzes. Op connectiviteitsniveau beoordelen we de applicatie als systeemcomponent, waaronder blootgestelde interfaces, authenticatiestromen, netwerkverbindingen en communicatie met andere diensten.
Onze beoordelingen combineren handmatige analyse met passende geautomatiseerde tooling en aanvullende validatie. In plaats van uitsluitend te vertrouwen op scanresultaten of generieke checklists, beoordelen we bevindingen binnen de context van de applicatie, haar rol in de bredere omgeving en de risico’s die voor de organisatie relevant zijn.
Het resultaat is een duidelijke, geprioriteerde beoordeling met praktische aanbevelingen voor ontwikkelaars en technische teams.
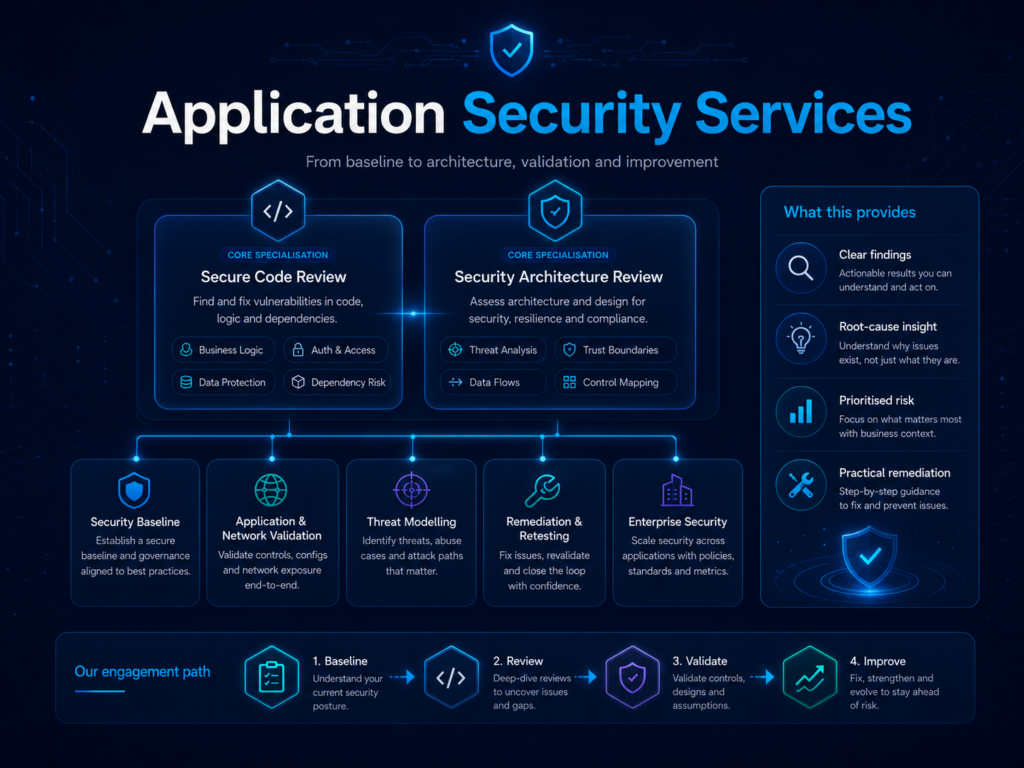
Code Security Review
We onderzoeken de applicatie van binnenuit, met de nadruk op broncode, implementatiekeuzes en applicatielogica.
Typische aandachtsgebieden zijn:
- authenticatie en autorisatie;
- bedrijfslogica en misbruikscenario’s;
- invoervalidatie en gegevensverwerking;
- cryptografie en secrets;
- afhankelijkheden en supplychainrisico’s;
- foutafhandeling en weerbaarheid van de applicatie.
Application & Network Security
We beoordelen de applicatie als verbonden component binnen de bredere technische omgeving.
Typische aandachtsgebieden zijn:
- API’s en blootgestelde interfaces;
- sessie- en identiteitsstromen;
- transportbeveiliging;
- poorten, protocollen en blootstelling van diensten;
- verbindingen met databases en interne diensten;
- netwerkzones en bereikbare systemen;
- risico’s rondom configuratie en deployment.
Wanneer een application security beoordeling zinvol is
Een beoordeling kan met name waardevol zijn:
- vóór een belangrijke release of productie-livegang;
- na ingrijpende wijzigingen in authenticatie, autorisatie of gegevensverwerking;
- wanneer een applicatie aanzienlijk complexer is geworden;
- vóór integratie met nieuwe klanten, partners of externe diensten;
- wanneer geautomatiseerde tests onvoldoende zekerheid bieden;
- nadat een ernstige kwetsbaarheid is ontdekt;
- ter voorbereiding op vragen van klanten, toezichthouders of interne securityteams.
De scope kan variëren van een gerichte beoordeling van een specifiek risico tot een bredere beoordeling van de applicatie en haar connectiviteit.
Wat u ontvangt
Iedere beoordeling wordt afgestemd op de overeengekomen scope, maar resulteert doorgaans in een duidelijke en praktisch toepasbare set deliverables voor zowel besluitvormers als technische teams.
Geprioriteerde bevindingen
Een gestructureerd overzicht van de geïdentificeerde zwakke plekken, inclusief ernst, technische context en mogelijke impact.
Onderbouwend bewijs
Relevante technische onderbouwing die laat zien waar de zwakke plek zich bevindt en waarom deze een securityrisico vormt.
Praktische hersteladviezen
Heldere aanbevelingen waarmee development-, platform- en operationsteams de onderliggende oorzaak kunnen aanpakken, in plaats van alleen de zichtbare symptomen.
Managementsamenvatting
Een beknopt overzicht van de belangrijkste risico’s, terugkerende patronen en aanbevolen prioriteiten voor stakeholders die niet alle technische details nodig hebben.
Technische bespreking
Een gezamenlijke sessie waarin de bevindingen, mogelijke gevolgen en aanbevolen vervolgstappen met de betrokken teams worden besproken.
Hertest
Wanneer dit is overeengekomen, kunnen doorgevoerde verbeteringen opnieuw worden beoordeeld om vast te stellen of de oorspronkelijke zwakke plek effectief is verholpen en geen nieuwe risico’s zijn ontstaan.
Security in context
Zwakke plekken in code en risico’s rondom connectiviteit versterken elkaar vaak. Een kleine implementatiefout kan kritiek worden wanneer een applicatie breed toegankelijk is of te ruime toegang heeft tot andere systemen.
Wanneer bredere ontwerpvragen naar voren komen, kunnen bevindingen aanleiding geven tot een afzonderlijke Architecture Security Review, gericht op vertrouwensgrenzen, segmentatie, plaatsing van beveiligingsmaatregelen, monitoring en weerbaarheid.